コンピュータワーム:ネットワークを介して拡散する自己増殖型マルウェア
コンピュータワームは、他のファイルに付着せず、ネットワークやリムーバブルメディアを通じて自己増殖・拡散するマルウェアです。仕組み、歴史、影響、対策を解説します。
概要
コンピュータワームは、自らの複製を作成し、他のプログラムを改変したりブートセクタに依存したりせずに、あるシステムから別のシステムへ移動できるマルウェアの一種である。一般に実行可能ファイルや文書に付着し、拡散には何らかの利用者操作を必要とするコンピュータウイルスとは異なり、ワームはソフトウェアの脆弱性や設定不備を悪用したり、ネットワークサービスやリムーバブルメディアを利用したりして、自律的に拡散することが多い。
画像ギャラリー
1 画像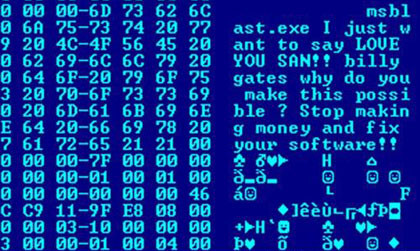
特徴と動作の仕組み
ワームは、ほとんど、あるいはまったく人の助けを必要とせずに複製・送信するよう設計されている。一般的な手法には、電子メールの添付ファイルで複製を送信すること、既知のセキュリティ上の欠陥を求めてネットワークサービスを探査すること、USBフラッシュドライブなどのリムーバブルデバイスに自らをコピーすること、オペレーティングシステムやアプリケーションの自動機能を悪用することが含まれる。ワームは通常、複製エンジンと任意のペイロードという二つの構成要素を持つ。複製エンジンは新たな標的を見つけて複製を転送し、ペイロードは感染したホスト上で動作を実行する追加コードである。
- 自律性:ワームは、多くの場合脆弱性を悪用して、自ら拡散処理を開始できる。
- ネットワーク指向の拡散:IPアドレス範囲の走査、大量メールの送信、ファイル共有プロトコルの利用により、新しいシステムに到達するのが一般的である。
- ペイロードの多様性:破壊的なコードを含むもの、バックドアを導入するもの、帯域幅や資源を消費してサービスを低下させるだけのものがある。
- 急速な指数的増加:感染した各ホストがさらに感染を試みられるため、ワームはネットワーク全体に非常に速く広がり得る。
歴史と著名な事例
ワームは数十年にわたり、サイバーセキュリティインシデントの主要な要素となってきた。初期の例には、自己複製コードがネットワークを混乱させる可能性を示した1988年のモリスワームがある。その後、複数の大規模なワームが、異なる拡散技術と影響を示した。2000年に欺瞞的なメッセージを用いて広がった大量メール送信型ワームは、電子メールを媒介とする最も悪名高い流行の一つとしてしばしば挙げられる(ILOVEYOU)。また、ウェブサーバー、データベースエンジン、またはオペレーティングシステムの不具合を悪用して急速に拡散した事例もある。セキュリティ文献で頻繁に参照されるCodeRed、SQL Slammer、Confickerは、感染の規模または速度、ならびにパッチ適用とネットワーク衛生に関して示した教訓で知られる。
影響、リスク、現実世界での結果
ワームによる最も直接的な影響は、CPU、メモリ、ディスク領域、特にネットワーク帯域幅といったシステム資源の消費である。大規模な流行はネットワークを低速化し、使用不能にすることがあり、ルーターやインターネット回線が飽和することで副次的な被害も生じ得る。混乱を招くだけでなく、ワームはファイルの削除や暗号化、リモートアクセスツールの導入、感染マシンのボットネットへの追加、情報の窃取を行うペイロードを含む場合がある。ワームのコード自体が明白に破壊的でなくても、生産性の損失、復旧費用、評判の毀損といった二次的影響は大きくなり得る。
検出、防止、被害軽減
ワームへ効果的に対応するには、技術的な統制、管理上の実務、利用者の意識を組み合わせる必要がある。主な対策は次のとおりである。
- 既知の脆弱性を悪用されないよう、セキュリティ更新プログラムとパッチを速やかに適用する。
- ファイアウォール規則とネットワーク分割を使用し、走査とネットワーク内での横方向の移動の範囲を制限する。
- 電子メールフィルタリング、エンドポイント保護、侵入検知システムを導入し、悪意ある活動を検知・遮断する。
- リムーバブルメディアで不要な自動実行機能を無効にし、必要に応じて外部デバイスの使用を制限する。
- 侵害されたアカウントが広範な被害を生じさせないよう、最小権限の原則を徹底する。
- サービスの復旧と流行の封じ込めに備え、定期的なバックアップとインシデント対応計画を維持する。
他の悪意あるコードとの違いと注目すべき点
ワームは、重要な点で他の形態の悪意あるコードと異なる。ワームは主として、自己複製しシステム間を伝播する能力によって定義される。ウイルスは通常、宿主ファイルへの付着と起動を必要とし、トロイの木馬は悪意あるコードを正規のソフトウェアに見せかける。ワームはしばしば、より大きな攻撃活動の配布手段として使われる。たとえば、ボットネットクライアントを導入したりバックドアを開いたりすることで、流行は単なる迷惑行為から長期的なセキュリティ問題へと変わり得る。過去のワームを研究することは、安全なコーディング、より迅速なパッチ展開、より優れたネットワーク監視の改善を促してきた。
ワームがどのように広がるか、どのような損害を引き起こし得るか、そしてどのように防御するかを理解することは、接続されたシステムやサービスに依存する管理者、開発者、一般の利用者にとって、引き続き不可欠である。
関連項目
著者
AlegsaOnline.com コンピュータワーム:ネットワークを介して拡散する自己増殖型マルウェア Leandro Alegsa
URL: https://ja.alegsaonline.com/art/22338