情報セキュリティ:原則、歴史、脅威と実践的対策
情報セキュリティの包括的な解説。機密性・完全性・可用性という基本原則、管理策、一般的な脅威、リスク管理、法的・社会的側面、標準、実践的な指針を扱う。
概要
情報セキュリティとは、権限を持たない者が情報にアクセスし、変更し、開示し、または破壊することを防ぐために、情報を保護する実践分野である。この分野は、電子的な情報、印刷物、口頭で伝えられる情報、機器に組み込まれた情報など、あらゆる形態の情報を対象とし、公的部門と民間部門の双方に適用される。コンピュータセキュリティと密接に関連するが、情報セキュリティは、情報を処理するコンピューティングシステムだけでなく、主として情報そのものが持つ価値の保護に関心を置く。
画像ギャラリー
2 画像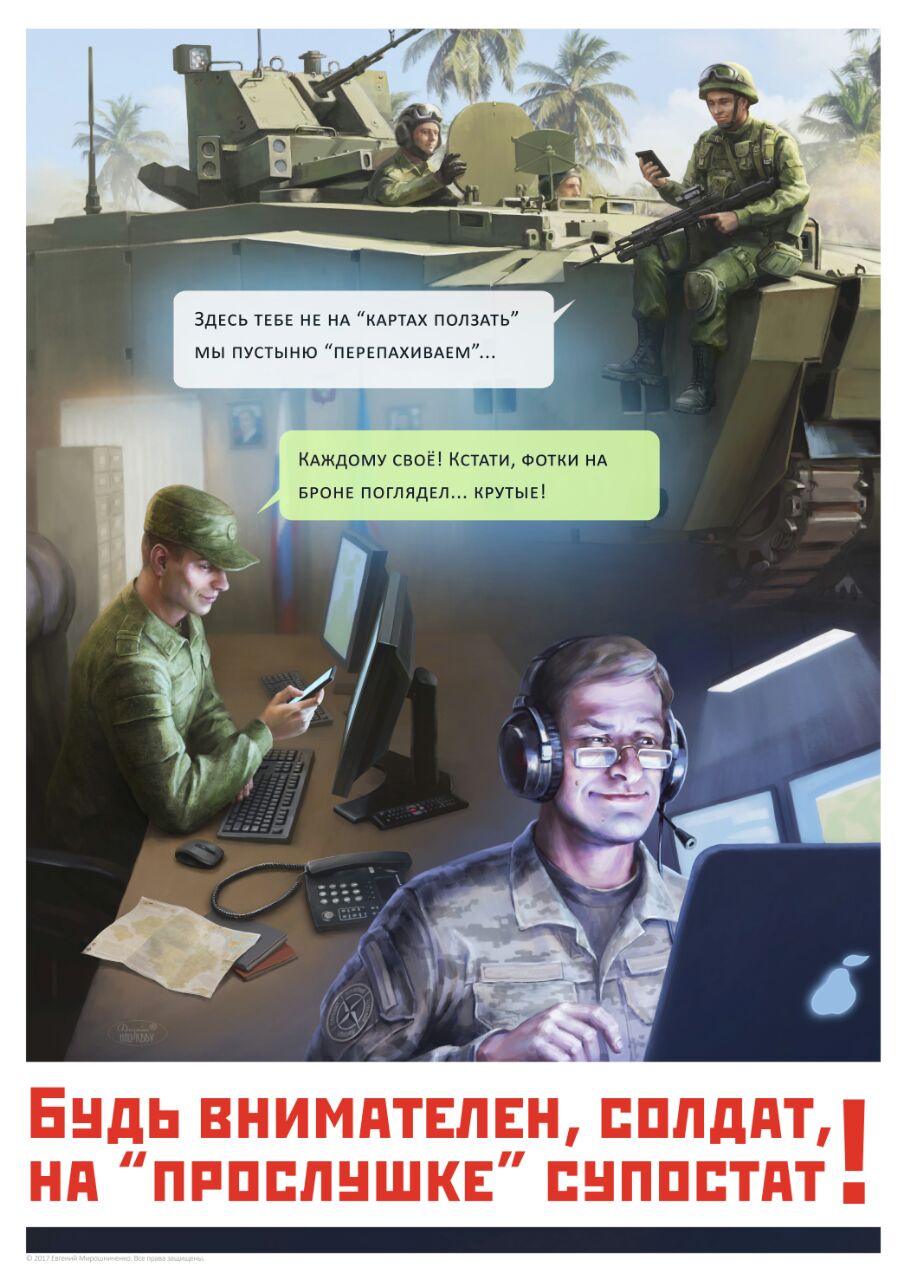

基本原則
情報セキュリティの基盤は、機密性、完全性、可用性から成る三要素である。これらは一般に、次のように詳しく説明される。
- 機密性 — 情報が権限を与えられた当事者にのみ開示され、無許可のアクセスから保護されること。アクセス制御や暗号化など、機密性に関する概念を含む。
- 完全性 — 情報およびその処理方法の正確性と完全さを維持すること。無許可の変更に対する保護も含まれる。
- 可用性 — 必要なときに、情報およびシステムへ適時かつ信頼性をもってアクセスできるようにすること。
実務家は、真正性、説明責任、否認防止、レジリエンスといった関連する特性も考慮する。これらの性質は、監査、法的証拠、信頼できる通信に求められる要件を記述するのに役立つ。
管理策と対抗措置
管理策は一般に、予防的、検知的、是正的なものに分類される。技術的管理策には、暗号化、認証、アクセス制御リスト、ネットワーク分割、安全な構成が含まれる。組織的管理策には、方針、教育、インシデント対応計画、ベンダー管理が含まれる。安全な施設、施錠、環境面の保護などの物理的対策も、ほかの管理策を支える。有効なプログラムでは、多層防御を組み合わせ、一つの管理策が失敗しても全面的な侵害につながらないようにする。
リスク管理と保証
リスク管理では、資産の価値ならびに脅威の発生可能性と影響に管理策を対応させる。典型的なプロセスでは、資産とデータフローを特定し、脆弱性を洗い出し、脅威を評価したうえで、許容可能なリスク水準を定める。監査、試験、継続的監視、コンプライアンス評価といった保証活動は、管理策が意図どおりに機能していることの根拠を提供する。標準やフレームワークは、組織間で一貫した実践を行うための指針となる。
脅威と一般的な攻撃
脅威には、偶発的な情報開示や人為的ミスから、マルウェア、フィッシング、認証情報の窃取、内部者による不正利用、サプライチェーンの侵害といった意図的な行為まである。攻撃者は、技術的な脆弱性、ソーシャルエンジニアリング、または第三者サービスの弱点を悪用する可能性がある。したがって防御では、技術的な堅牢化に加え、意識向上、プロセス上の管理策、供給者および提携先に対する契約上の措置を組み合わせる。
法的・倫理的・社会的考慮事項
情報セキュリティは、プライバシー、知的財産、法規制の遵守、市民的自由と交差する。組織は、法的義務および公衆の期待との均衡を図らなければならず、それらは法域や文化によって異なる。方針には、倫理的考慮、適切な場合の透明性、適法なアクセスおよびデータ主体の権利に関する手続を反映させるべきである。
標準、フレームワーク、指針
広く利用される標準やフレームワークは、組織がプログラムを設計・評価する助けとなる。これらは管理策のカタログ、リスク評価手法、実装のための指針を提供する。採用することで、一貫した実践、監査の容易化、関係者間のより明確な意思疎通が支えられる。関連分野には、ライフサイクル、品質、管理責任を扱うデータガバナンスと、可用性および継続性に重点を置く運用信頼性エンジニアリングがある。
実践的対策とレジリエンス
運用面での一般的な対策には、資産台帳、強固な認証、定期的なパッチ適用、安全なバックアップ、ネットワーク分割、ログ記録、試験済みのインシデント対応計画がある。組織は、レジリエンスを高めるため、監視、脅威インテリジェンス、復旧訓練に投資する。個人についても、安全なパスワードまたはパスフレーズの使用、機微な文書の慎重な取扱い、フィッシングへの注意といった簡単な手順により、一般的なリスクを低減できる。
展望と技能
情報セキュリティは、技術的技能、リスク判断、コミュニケーション能力を必要とする学際的な分野である。クラウドコンピューティング、モバイル機器、モノのインターネット、AIなど、技術が進展するにつれ、実務家は新たなアーキテクチャと脅威モデルに合わせて管理策とガバナンスを適応させる。変化する環境でセキュリティを維持するには、継続的な学習と、確立された原則の遵守が引き続き中心的である。
関連項目
著者
AlegsaOnline.com 情報セキュリティ:原則、歴史、脅威と実践的対策 Leandro Alegsa
URL: https://ja.alegsaonline.com/art/47308