総当たり攻撃(暗号解読とパスワード推測の手法)
総当たり攻撃は、成功するまで可能なすべての鍵またはパスワードを試す手法である。暗号解読やアカウント侵害で用いられ、その実行可能性は鍵空間の大きさ、計算能力、対策に左右される。
概要
総当たり攻撃とは、正しいものが見つかるまで多数の可能性を試行して、秘密を解く手法である。暗号技術および暗号解読では、通常、出力が有効であると判断できるまで、暗号文の一群に対して候補となる鍵やパスフレーズを試すことを指す。ハードウェアとソフトウェアの進歩により網羅的な探索は高速化しているが、この攻撃は依然として鍵空間の大きさと、計算に関する実用上の限界に制約される。
画像ギャラリー
4 画像


主な要因と特徴
総当たりによる試行が実用的かどうかは、いくつかの属性によって決まる。
- 鍵空間とエントロピー:可能な鍵またはパスワードの総数であり、空間が大きいほど総当たり攻撃への耐性は高まる。鍵空間に関する考慮事項を参照。
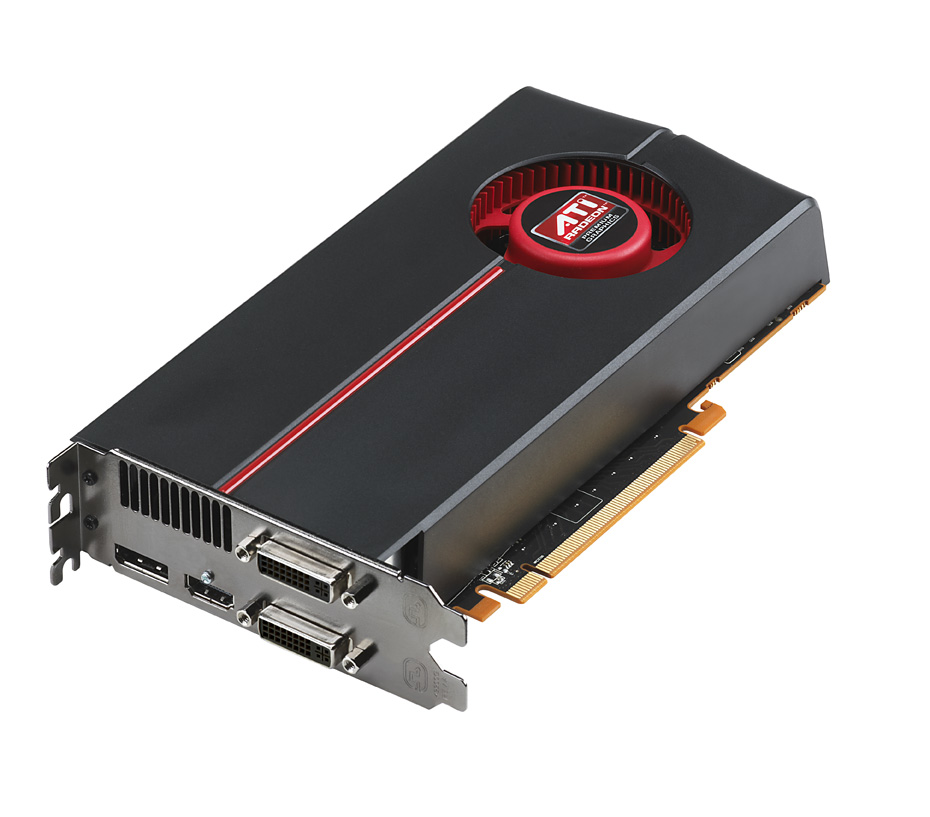
- 計算資源:CPU、GPU、FPGA、ASICは探索を高速化する。分散ネットワークでは処理を並列化できる(高性能計算)。
- 攻撃の種類:オンライン攻撃はネットワークやサービス側の防御による制限を受ける。一方、オフライン攻撃は、攻撃者が暗号化データの複製を入手し、鍵を高速に試せる場合に行われる。
- 検証コスト:候補鍵から認識可能な正しい結果をどれだけ速く得られるかが、攻撃速度に影響する。
変種と関連手法
純粋な網羅探索では可能なすべての鍵またはパスワードを確認するが、実際の攻撃者はしばしば複数の戦略を組み合わせる。辞書攻撃とルールベース攻撃は、可能性が高い語句を優先する。レインボーテーブルなどの事前計算技法は、記憶容量と速度を交換するものであり、ハイブリッド手法は単語リストの候補と置換・並べ替えを組み合わせる。目的は、正しい鍵または秘密を復元し、保護された内容を復号することにある。
歴史、例と重要性
歴史的には、計算能力の向上に伴い、かつて安全とみなされた鍵が総当たり攻撃に対して脆弱になってきた。協調した取り組みや専用ハードウェアにより、以前は安全と考えられていた暗号や短い鍵を復元できることが、注目すべき実証によって示されている。利用者のパスワードでは、弱い選択や資格情報の使い回しによって、総当たり攻撃(およびクレデンシャルスタッフィング)がアカウント侵害に有効となる。
防御とベストプラクティス
一般的な緩和策は、総当たり攻撃の実用性を低下させる。
- 鍵空間を拡大するため、長くランダムなパスワードと、十分な長さの暗号鍵を求める。
- ソルト付きハッシュと、低速なパスワード関数(例:bcrypt、scrypt、PBKDF2)を使用し、各試行にコストをかける。
- レート制限、アカウントロックアウト、CAPTCHA、多要素認証を導入し、オンラインでの試行を阻止する。
- オフラインでの解読機会を防ぐため、暗号化バックアップと秘密鍵を保護する。
総当たり攻撃を理解することは、網羅探索を実行不可能にするパラメータと制御策を、設計者が選択する助けとなる。概念的には単純である一方、この手法は人間の行動、システム設計、利用可能な計算能力の実際的な相互関係を浮き彫りにする。
関連項目
著者
AlegsaOnline.com 総当たり攻撃(暗号解読とパスワード推測の手法) Leandro Alegsa
URL: https://ja.alegsaonline.com/art/14929