ネットワークアドレス変換(NAT):目的、仕組み、種類と影響
ネットワークアドレス変換(NAT)は、パケットヘッダー内のIPアドレスを書き換え、IPv4アドレスの節約、プライベートネットワークの利用、トラフィック制御を可能にする技術です。仕組み、種類、用途、制約、IPv6との関係を解説します。
ネットワークアドレス変換(NAT)は、ルーターやゲートウェイ機器が、異なるネットワーク間を通過するパケットのヘッダーに含まれるIPアドレス情報を変更する技術である。NATは、IPv4アドレスの不足に対する実用的な対応として開発された。プライベートアドレス空間を一つ以上のパブリックアドレスへ再マッピングすることで、多数のホストが限られた数の経路制御可能なIPv4アドレスを共有できる。アドレスの節約に加え、NATは簡易的なネットワーク分離も提供し、パケットフィルタリング機能と組み合わせることで、外部から到達可能な内部リソースを制御できる。
画像ギャラリー
1 画像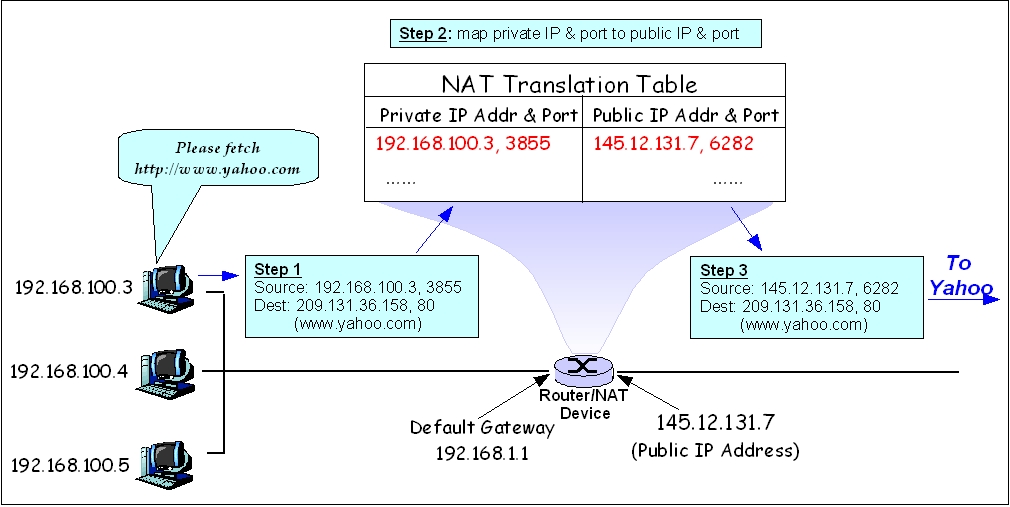
NATの動作
NAT対応機器は、内部(プライベート)アドレスおよびポートと、外部(パブリック)アドレスおよびポートとの間で有効な対応付けを記録する変換テーブルを維持する。内部ホストが外向きの接続を開始すると、機器は送信元IPアドレスを、広域側インターフェースから見えるパブリックアドレスに置き換え、多くの場合は送信元ポートも変更する。そして、その対応付けを記録する。外部ホストからの応答が到着すると、NATは保存済みの対応付けを用いて宛先アドレスとポートを書き換え、パケットを元の内部ホストへ配送する。この動作では、NAT機器がIPパケットのヘッダーを検査して書き換え、接続単位またはフロー単位の状態を保持する必要がある。
変換エントリーは通常一時的なものであり、通信によって更新されない限り、タイムアウト期間の経過後に失効する。多くの機器では、選択したホストに対して永続的な対応付けを作成し、外部からの到達可能性を一貫して確保できる。これは一般に静的NAT、またはポートフォワーディングと呼ばれる。NAT機器は、運用およびセキュリティ上の要件に対応するため、ログ記録、接続数制限、状態検査を実装する場合もある。
一般的なNATの種類と方式
- 静的NAT:内部アドレスと外部アドレスを恒久的に一対一で対応付ける方式。内部アドレスを非公開に保ちながら、サーバーをパブリックインターネットに公開する場合によく用いられる。
- 動的NAT:内部アドレスを、パブリックアドレスのプールから利用可能なアドレスへ必要に応じて対応付ける方式。ポートアドレス技術と組み合わされない限り、ポート変換は行われない。
- ポートアドレス変換(PAT)/NATオーバーロード:異なる送信元ポートを使用して、複数の内部ホストが単一のパブリックIPアドレスを共有する方式。家庭用および小規模オフィス用ルーターで最も一般的な方式である。
- キャリアグレードNAT(CGN):パブリックアドレスが不足している際、多数の加入者にサービスを提供するためにインターネットサービスプロバイダーが運用する大規模NAT。キャリアNAT用には専用アドレスブロックである100.64.0.0/10が予約されており、運用者は追跡可能性を支援するため、特別なログ記録やマッピング規則を導入することがある。
- プロトコル固有の変換:NAT64のような仕組みは、移行期における相互運用性を可能にするため、IPv6とIPv4のアドレスファミリー間で変換を行う。ペイロード内にアドレスを埋め込むプロトコルには、そのための方式や補助機能も存在する。
運用上の影響と制約
NATは、インターネットにおけるエンドツーエンドのアドレッシングモデルを変更する。IPアドレスを埋め込むプロトコルやアプリケーション、またはパブリックアドレスへの着信接続を想定するものは、追加の支援なしには動作しないことがある。これに対処するため、運用者はアプリケーションレベルゲートウェイ(ALG)、プロトコルを認識する補助機能、またはUPnP、STUN、TURN、ICEなどのトラバーサル技術を使用する。これらの手法により、ピアツーピアおよびリアルタイムのアプリケーション(音声、映像、ゲーム)は、直接接続が不可能な場合に対応付けを検出したり、通信を中継したりできる。
一般的な運用上の問題には、二つのNAT機器が直列に接続される「二重NAT」がある。これはポートフォワーディングや障害解析を複雑にする可能性がある。また、内部ホストが外部アドレス経由で内部サーバーへ到達する必要がある場合には、ヘアピンNATが必要となる。NATはセキュリティとログにも影響する。内部ホストを簡易なスキャンから隠すことはできるが、適切なファイアウォールの代わりにはならない。さらに、NAT機器が詳細なログまたは対応付け記録を保持していなければ、フォレンジック調査による追跡を妨げることがある。
設定、トラブルシューティング、ベストプラクティス
管理者は対応付けを文書化し、分かりやすいルール名を使用し、適切なタイムアウトおよび接続数制限を設定すべきである。着信アクセスを必要とするサービスでは、静的NATまたは明示的なポートフォワーディング規則を使用し、アプリケーション層での認証とフィルタリングも検討する。トラブルシューティングでは、変換テーブルを確認し、重複するプライベートアドレス範囲がないかを調べ、代表的なクライアントアプリケーションでNATトラバーサルの動作を試験する。コマンドや機能の違いについては、ベンダーの文書およびプラットフォーム固有のガイドが重要な参照先となる。より広い概念的な文脈については、ネットワーキング、アドレッシング、ルーティングに関する資料を参照できる。
IPv6および標準との関係
IPv6は、個々の機器でグローバルに経路制御可能なアドレスを利用できるよう、はるかに大きなアドレス空間を提供する目的で設計されており、アドレス節約のためのNATの必要性を低減する。それでも、IPv6専用ネットワークとIPv4専用ネットワークが相互運用しなければならない場合には、NAT64などの変換機構が使用される。IPv4のプライベートアドレス体系はRFC 1918などの標準で定義されている。NATを導入する際には、IPv4アドレスの枯渇とアドレス割り当てに関する議論も引き続き重要であり、背景としてIPv4アドレス枯渇およびプライベートネットワークに関する一般的な解説を参照できる。
要約
NATは、パブリックアドレスを節約し、簡易的なトポロジー隠蔽を提供することで、IPv4ネットワークの継続的な成長を可能にしてきた、広く導入されている状態保持型のパケット変換技術である。一方で、エンドツーエンド接続性、アプリケーション互換性、追跡可能性に影響する運用上のトレードオフをもたらす。そのため、NATの利用は、ファイアウォール、ログ記録、IPv6への移行戦略と併せて計画すべきである。実用的な設定方法と詳細な標準については、ベンダーのマニュアル、プロトコル仕様書、コミュニティの資料を参照する。多くの管理者は、運用者向けページや文書ポータルで、実践的なガイドやRFCへのリンクを提供している(ファイアウォールおよび管理に関する参照資料)。
関連項目
著者
AlegsaOnline.com ネットワークアドレス変換(NAT):目的、仕組み、種類と影響 Leandro Alegsa
URL: https://ja.alegsaonline.com/art/69275